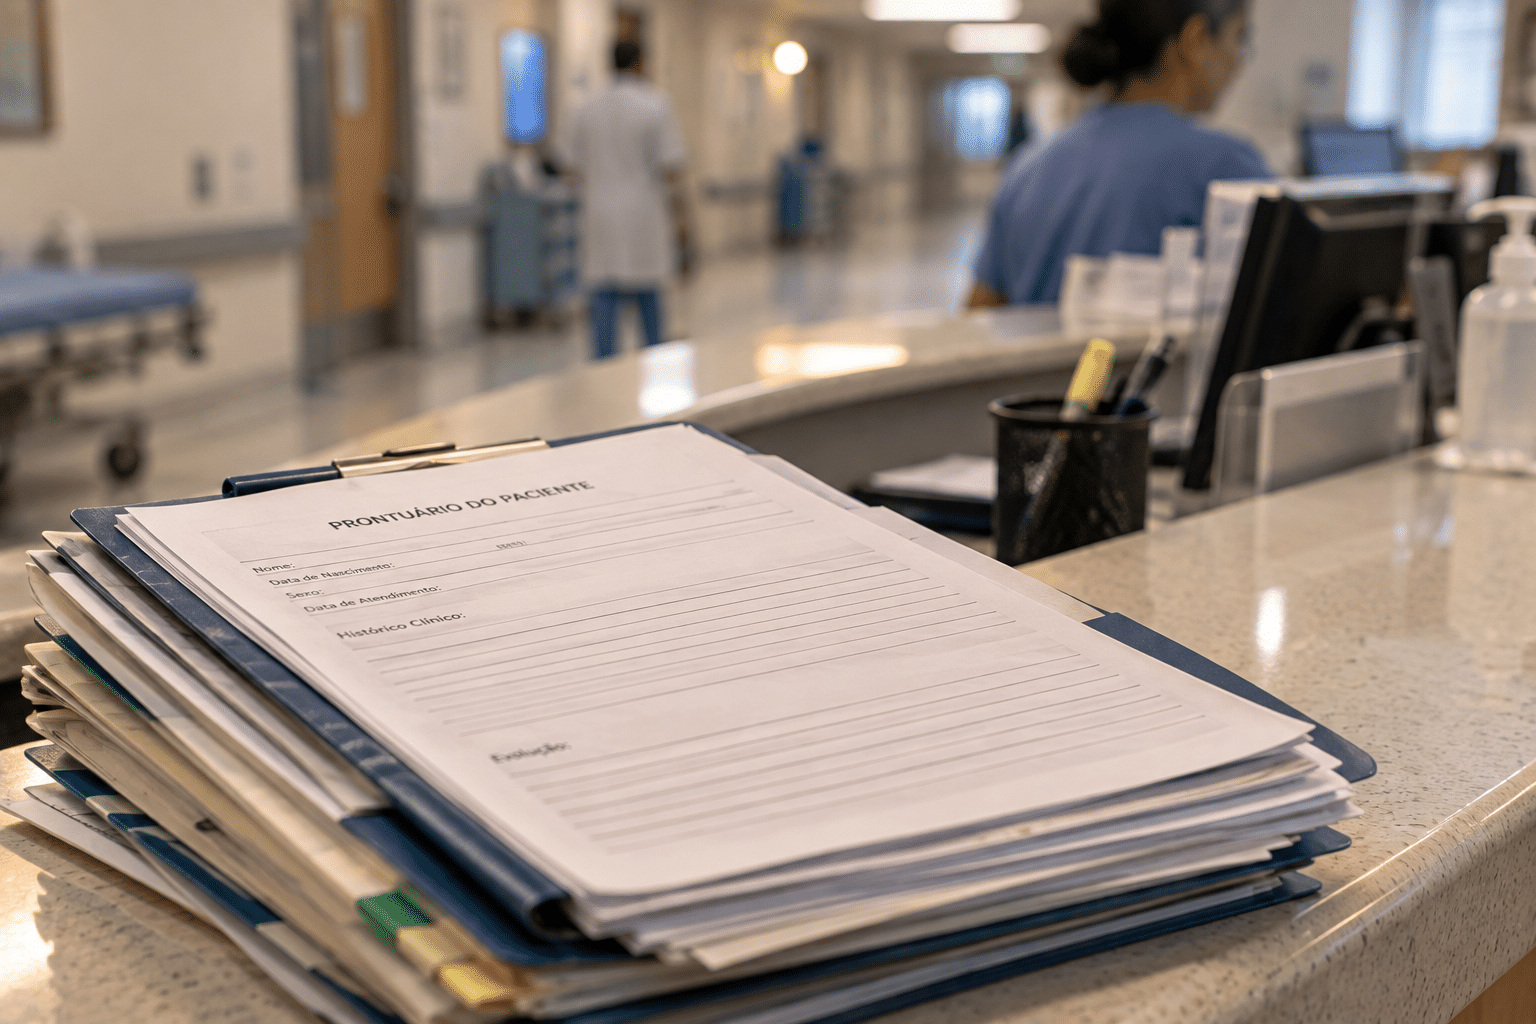
A LGPD na saúde protege informações que revelam sua intimidade e orienta o uso do prontuário médico. Por isso, pedir uma cópia, corrigir um registro ou questionar um acesso indevido envolve direitos concretos. Entenda como organizar esses pedidos e quais limites cercam o sigilo, o compartilhamento e a guarda dos documentos.
LGPD na saúde: por que o prontuário exige cuidado
O prontuário reúne informações sobre consultas, exames, diagnósticos e tratamentos. Esses dados de saúde são sensíveis. Assim, sua proteção exige atenção à finalidade do uso e às pessoas que podem consultá-los.
Além disso, o sigilo vale dentro da instituição. Portanto, trabalhar em um hospital não dá acesso irrestrito ao histórico de qualquer paciente. Por isso, o serviço precisa organizar permissões conforme a atividade de cada profissional.
Além disso, a proteção envolve transparência e prestação de contas. A LGPD trata desses princípios no art. 6º, incisos VI e X. Dessa forma, a instituição deve explicar como usa os dados e demonstrar os cuidados que adota.
Como solicitar prontuário médico
O paciente tem direito ao acesso gratuito ao prontuário, sem precisar justificar o pedido. Esse direito inclui obter cópia e solicitar retificações. A informação oficial da Câmara sobre a Lei 15.378/2026 confirma essas garantias.
Para facilitar o atendimento, identifique o período e o serviço de saúde envolvido. Além disso, escolha um canal que permita guardar o pedido e a resposta. O roteiro abaixo organiza a solicitação, sem criar um procedimento obrigatório.
Quatro etapas para organizar o pedido
Identifique o pedido
Informe quem solicita e qual período do atendimento deseja consultar.
Defina a entrega
Solicite uma cópia e indique um canal seguro para recebê-la.
Guarde o protocolo
Assim, você preserva a data e o conteúdo da solicitação.
Registre a resposta
Se houver recusa, peça a justificativa e guarde essa comunicação.
Hospital pode negar prontuário com base no sigilo?
O sigilo protege o paciente e não sustenta, por si só, uma recusa genérica ao próprio titular. Contudo, o serviço precisa conferir a identidade de quem solicita. Pedidos de terceiros exigem atenção à autorização e à representação.
Se a instituição negar acesso, peça que explique o motivo por escrito. Em seguida, reúna a solicitação, o protocolo e a resposta. Assim, esses registros ajudam a avaliar os canais de proteção de dados e ético-profissionais adequados ao problema.
O prazo é sempre de 15 dias?
Não. O art. 19 da LGPD distingue a declaração simplificada imediata da declaração completa em até 15 dias. A regra trata da confirmação e do acesso a dados.
Por isso, não cabe transformar esse prazo em regra universal para qualquer documento médico ou solicitação. Portanto, a análise deve considerar o pedido concreto e as regras aplicáveis ao serviço.
Quem pode ter acesso ao prontuário
O acesso depende de quem solicita e da finalidade. Assim, paciente, equipe assistencial, representante e familiar não ocupam a mesma posição.
| Quem solicita | Cuidado principal |
|---|---|
| Paciente | Garantir acesso e cópia, com identificação e entrega segura. |
| Equipe de saúde | Limitar a consulta às necessidades da atividade e do atendimento. |
| Representante | Conferir a representação e seu alcance antes de entregar informações. |
| Familiar | Verificar autorização ou fundamento aplicável, sem presumir acesso pelo parentesco. |
Os arts. 15 e 16 da Lei 15.378/2026 protegem a confidencialidade, inclusive após a morte. Além disso, a revelação a terceiros, inclusive familiares não autorizados, depende da manifestação do paciente, ressalvada determinação legal.
Portanto, o parentesco não permite consultar livremente informações de saúde. Situações de representação e pedidos relativos a pacientes falecidos exigem avaliação própria.
Consentimento e tutela da saúde
Consentir com um procedimento clínico e autorizar o tratamento de dados são questões distintas. Por isso, a assinatura de um formulário não resolve qualquer uso futuro das informações.
O art. 11, II, f, da LGPD admite tratamento indispensável à tutela da saúde sem consentimento. Essa hipótese se limita a procedimento de profissionais de saúde, serviços de saúde ou autoridade sanitária.
Contudo, essa base não autoriza genericamente marketing ou exposição pública. A instituição precisa avaliar a finalidade e o fundamento de cada uso. Assim, dados necessários ao atendimento não ficam automaticamente disponíveis para campanhas comerciais.
Além disso, o sigilo profissional integra essa análise. O art. 73 da Resolução CFM 2.217/2018 prevê exceções por motivo justo, dever legal ou consentimento escrito do paciente. Portanto, qualquer compartilhamento exige cuidado com seu fundamento e alcance.
WhatsApp e compartilhamento seguro
Enviar prontuário por WhatsApp não constitui uma proibição automática da LGPD. No entanto, o canal não dispensa a análise do destinatário, da finalidade, da base legal e da segurança.
Antes do envio, o serviço deve conferir quem receberá o documento. Além disso, precisa avaliar quais informações atendem à solicitação. Um número digitado incorretamente pode expor todo o histórico clínico a outra pessoa.
Além disso, o risco existe no acesso interno indevido. Por exemplo, consultar o prontuário por curiosidade desrespeita a finalidade do acesso profissional. Por isso, permissões individuais e registros de consulta ajudam a prevenir e investigar ocorrências.
Cuidado prático: ao reclamar de um envio indevido, preserve a prova sem divulgar novamente o prontuário. Assim, você evita ampliar a exposição das informações.
Retificação, exclusão e prazo de guarda
Identificou uma informação incorreta? Peça a retificação e explique qual registro precisa de análise. Além disso, guarde os documentos que sustentam o pedido.
Contudo, retificar não significa apagar todo o histórico clínico. A exclusão de prontuário médico encontra limites nos deveres de guarda. Por isso, a instituição precisa conciliar a correção com a preservação documental.
A Lei 13.787/2018, arts. 2º e 6º, exige integridade, autenticidade e confidencialidade na digitalização. Também admite eliminação após prazo mínimo de 20 anos do último registro, conforme condições legais e regulamentares.
Portanto, completar 20 anos não autoriza descarte automático. O art. 6º, § 5º, alcança outras formas de armazenamento, inclusive documentos originalmente eletrônicos. Assim, o formato digital não elimina o dever de guarda.
O que fazer diante de um vazamento
Ao identificar um possível vazamento de prontuário médico, registre o que aconteceu. Guarde mensagens, datas, protocolos e informações sobre o destinatário indevido. Em seguida, procure o serviço responsável e peça esclarecimentos.
Solicite informações sobre os dados envolvidos e as medidas de contenção. Além disso, pergunte sobre compartilhamentos e preserve as respostas. Assim, a análise desses registros ajuda a distinguir suspeita, acesso indevido e divulgação efetiva.
Se o problema persistir, avalie os canais de proteção de dados e ético-profissionais conforme a ocorrência. Contudo, evite publicar exames ou diagnósticos para demonstrar o episódio. Afinal, a divulgação pode aumentar a exposição que você pretende interromper.
Quem deve comunicar o incidente?
A obrigação de comunicar um incidente relevante cabe ao controlador, não ao paciente. A Resolução CD/ANPD 15/2024 prevê critérios para avaliar risco ou dano relevante.
Dados sensíveis ou sujeitos a sigilo integram essa avaliação junto da afetação significativa de interesses e direitos. Por isso, a obrigação não decorre indistintamente de qualquer ocorrência.
O prazo geral de comunicação à ANPD é de três dias úteis, ressalvada legislação específica. Veja a referência oficial aos arts. 5º e 6º.
Para os titulares, o art. 9º também prevê prazo geral de três dias úteis. A contagem parte do conhecimento pelo controlador de que o incidente afetou dados pessoais. Contudo, a instituição precisa avaliar regimes diferenciados e exceções antes da aplicação operacional.
O que os precedentes dizem sobre reparação
A LGPD na saúde não permite prometer indenização automática em todo episódio. A análise considera os dados, a relação jurídica e as circunstâncias. Além disso, multa administrativa não equivale a pagamento ao paciente.
Dados comuns e dados sensíveis têm recortes distintos
No AREsp 2.130.619/SP, a Segunda Turma do STJ examinou vazamento de dados cadastrais comuns. Sob relatoria de Francisco Falcão, o julgamento ocorreu em 07/03/2023. Nesse caso, o tribunal exigiu demonstração do prejuízo, sem presumir dano moral.
Por outro lado, o REsp 2.121.904/SP envolveu dados sensíveis fornecidos para seguro de vida. A Terceira Turma reconheceu responsabilidade objetiva da seguradora e dano moral presumido. O julgamento ocorreu em 11/02/2025, sob relatoria de Nancy Andrighi.
Portanto, é necessário preservar o recorte de consumo e dados sensíveis desse segundo caso. Ele não trata especificamente de todo prontuário hospitalar. Da mesma forma, o primeiro julgado não proíbe indenizações por vazamento.
Ataque hacker não afasta responsabilidade por simples alegação
No REsp 2.147.374/SP, a Terceira Turma examinou a alegação de ataque hacker. O julgamento ocorreu em 03/12/2024, sob relatoria de Ricardo Villas Bôas Cueva.
Sem prova de que o ataque foi causa exclusiva, não cabe a excludente do art. 43, III, da LGPD. Além disso, o julgamento confirmou obrigações de informar compartilhamentos e fornecer declaração e cópia dos dados.
Assim, o precedente reforça deveres de informação e a necessidade de prova para afastar responsabilidade. Contudo, ele não fundamenta indenização moral automática.
Cuidados para clínicas e hospitais
A LGPD para clínicas exige atenção às rotinas de atendimento e ao acesso aos registros. Por isso, a organização deve combinar medidas técnicas com orientações claras à equipe.
- Definir permissões conforme a necessidade de cada atividade.
- Usar autenticação individual e evitar credenciais compartilhadas.
- Manter rastreabilidade para investigar consultas e envios indevidos.
- Treinar a equipe para conferir destinatários e atender pedidos dos pacientes.
- Organizar guarda, retificação e resposta a incidentes.
Essas medidas traduzem cuidados práticos de segurança. Contudo, não significa que a LGPD imponha literalmente toda tecnologia específica. Portanto, a avaliação depende da operação e dos riscos envolvidos.
Além disso, um formulário de consentimento não substitui controle de acesso. Aplicar a LGPD na saúde exige verificar como a instituição trata informações no cotidiano.
Orientações para pacientes em Aracaju e Sergipe
As regras nacionais também orientam os serviços de saúde em Aracaju e nos demais municípios de Sergipe. Assim, o paciente pode começar pelo canal formal da clínica, do consultório ou do hospital.
Informe o local e o período do atendimento e guarde o protocolo. Se houver negativa ou suspeita de acesso indevido, solicite explicações documentadas. Dessa forma, a análise posterior contará com registros concretos.
Os encaminhamentos dependem do serviço envolvido e da natureza do problema. Portanto, a avaliação individual deve considerar a resposta da instituição, os documentos e os direitos em discussão.
Perguntas frequentes
Preciso explicar por que quero meu prontuário?
Não. O Estatuto dos Direitos do Paciente garante acesso gratuito sem justificativa. Contudo, o serviço precisa identificar corretamente quem solicita as informações.
Um familiar pode retirar minha cópia?
O parentesco não garante acesso irrestrito. Por isso, a instituição deve avaliar a autorização ou a representação aplicável antes da entrega.
Posso exigir que a clínica apague meu histórico?
O pedido de exclusão encontra limites nos deveres de guarda. Assim, retificar um dado incorreto não equivale a eliminar todo o prontuário.
Todo vazamento de dados de saúde gera indenização?
Não cabe uma resposta automática para todos os casos. A análise considera o tipo de dado e as circunstâncias. Além disso, cada precedente tem limites próprios.
O sigilo acaba com a morte do paciente?
Não. A Lei 15.378/2026 protege a confidencialidade inclusive após a morte. Portanto, pedidos de terceiros exigem avaliação específica.
Orientação jurídica sobre dados de saúde
O Amadeus & Santos oferece análise jurídica de dúvidas sobre prontuário, sigilo e proteção de dados. Para orientação sobre uma situação concreta em Aracaju ou Sergipe, entre em contato com a equipe.
Dr. Andress Amadeus
Advogado especialista em Direito Digital, do Amadeus & Santos. Ver perfil completo.
Este conteúdo tem caráter informativo e não substitui a análise individual de um advogado. Cada caso exige avaliação de suas particularidades. Referências jurídicas conforme a pesquisa de 7 de outubro de 2026.